
« Ce n’est qu’une TPE, personne ne va nous attaquer » : La plus grande erreur que vous puissiez faire
Dans l’esprit de nombreux dirigeants de TPE et PME, le cybercriminel est une figure de l’ombre, un hacker de film qui s’attaque aux géants du CAC 40, aux banques ou aux institutions gouvernementales. Votre entreprise, avec ses quelques salariés et son activité locale, semble bien loin de ces préoccupations hollywoodiennes.
Cette pensée est non seulement commune, mais elle est aussi terriblement dangereuse. C’est précisément cette croyance, ce sentiment de « voler sous le radar », qui fait de votre entreprise, non pas une cible secondaire, mais une cible de choix.
La réalité du terrain est sans appel : les cybercriminels adorent les TPE. Pourquoi ? Parce que leur modèle économique est basé sur l’efficacité. Ils cherchent le chemin le plus court vers la rentabilité. Et trop souvent, ce chemin passe par la porte mal fermée d’une petite entreprise.
Cet article va déconstruire cette idée reçue et vous prouver, chiffres à l’appui, que la sécurité informatique n’est plus une option. C’est le nouveau prérequis à la survie de votre activité.
Mythe n°1 : « Nous sommes trop petits pour intéresser qui que ce soit »
C’est le cœur du problème. Vous ne pensez pas en termes de données, mais en termes de taille. Les pirates, eux, ne voient que la valeur.
Imaginez un pêcheur en mer. Lance-t-il sa ligne pour attraper un poisson spécifique ou jette-t-il un large filet pour attraper tout ce qui s’y trouve ? La majorité des cyberattaques fonctionnent sur ce second principe : elles sont automatisées et opportunistes. Des robots scannent en permanence des millions de systèmes à la recherche de la moindre faille.
Que votre site web soit celui d’un artisan ou d’une multinationale, si son logiciel n’est pas à jour, le robot le trouvera.
Les chiffres qui doivent vous alarmer :
-
43% des cyberattaques ciblent les petites entreprises (Source : Verizon Data Breach Investigations Report). Ce n’est pas une minorité, c’est presque la moitié !
-
En France, on estime que plus de 50% des PME ont déjà subi une cyberattaque réussie, avec un coût moyen dépassant souvent les 50 000 € (Sources : Baromètre de la cybersécurité en entreprise, CESIN & assurances spécialisées).
La vérité : Les pirates ne vous ciblent pas vous, ils ciblent votre vulnérabilité. Et statistiquement, les TPE sont les plus vulnérables.
Mythe n°2 : « Nous n’avons rien d’intéressant à voler »
Vous ne possédez peut-être pas de brevets secrets, mais vous possédez ce qui fait tourner votre entreprise au quotidien : des données et un accès à la confiance.
-
Votre fichier client : Noms, adresses, emails, historiques d’achat… C’est une mine d’or qui se revend sur le « dark web » pour des campagnes de fraude ou d’usurpation d’identité. De plus, une fuite de ces données vous expose à de lourdes sanctions du RGPD (jusqu’à 4% du chiffre d’affaires annuel).
-
Vos accès bancaires et ceux de vos fournisseurs : Une simple facture falsifiée envoyée depuis votre boîte mail piratée peut détourner des dizaines de milliers d’euros.
-
Votre réputation : La confiance est votre actif le plus précieux. Si vos clients apprennent que leurs données ont été compromises via votre entreprise, le mal est fait et il est souvent irréparable.
-
Votre capacité à travailler : C’est la cible N°1 des rançongiciels. Vos devis, votre comptabilité, vos plans, vos dossiers en cours… Tout est bloqué. L’entreprise est à l’arrêt complet.
La vérité : Vos données sont la clé de votre activité. Pour un pirate, en prendre le contrôle, c’est prendre le contrôle de votre entreprise toute entière.
Mythe n°3 : « Nous sommes protégés, nous avons un antivirus »
Penser qu’un antivirus suffit en 2025, c’est comme penser qu’une simple porte en bois peut arrêter une charge de bulldozer. C’est une protection de base, mais totalement inefficace contre les menaces modernes, qui sont bien plus subtiles.
Voici le trio gagnant des attaques qui réussissent contre les TPE :
-
Le Hameçonnage (Phishing) : L’arme N°1. Un email en apparence anodin (une fausse facture, un message de La Poste, une alerte de votre banque) qui incite un de vos collaborateurs – ou vous-même – à cliquer. C’est l’humain qui ouvre la porte. Plus de 90% des cyberattaques réussies commencent par là.
-
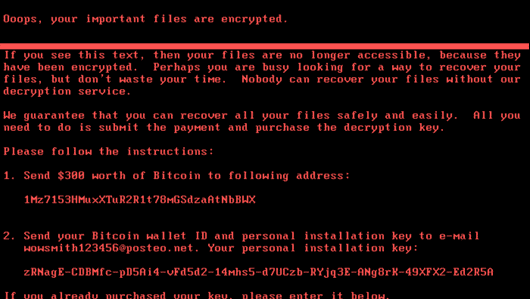
Le Rançongiciel (Ransomware) : Le cauchemar absolu. Vos données sont chiffrées, rendues illisibles. Une demande de rançon s’affiche. Sans une stratégie de sauvegarde irréprochable (externe, déconnectée et testée), vous êtes face à un choix terrible : payer sans garantie de revoir vos données, ou tout perdre. 60% des PME victimes d’un rançongiciel déposent le bilan dans les six mois.
-
L’exploitation de failles : Votre site WordPress n’a pas été mis à jour ? Votre vieux logiciel de gestion n’est plus supporté ? Pour un pirate, c’est une autoroute vers vos données.
L’inaction n’est pas une option, c’est un pari que vous allez perdre
Ignorer le risque ne le fait pas disparaître. Chaque jour qui passe sans une véritable stratégie de sécurité est un jour de plus où vous laissez le destin de votre entreprise aux mains du hasard.
Il est temps de sortir du déni et de vous poser les bonnes questions :
-
Quand avez-vous testé vos sauvegardes pour la dernière fois ? Êtes-vous certain de pouvoir restaurer vos données en moins de 24h ?
-
Vos mots de passe sont-ils longs, uniques et complexes ? Utilisez-vous la double authentification ?
-
Votre équipe est-elle formée à reconnaître un email frauduleux ?
-
Qui est le référent sécurité dans votre TPE ? Si la réponse est « personne » ou « le patron quand il a le temps », il y a un problème.
Ne laissez pas des années de travail être anéanties en quelques heures
Vous n’avez pas besoin de devenir un expert en cybersécurité. Vous êtes un expert dans votre domaine. Votre rôle est de prendre conscience du risque et de vous entourer de professionnels dont c’est le métier.
La sécurité informatique n’est pas un coût superflu, c’est l’assurance vie de votre entreprise numérique.
Vous vous sentez dépassé ? C’est notre métier. Chez Oktalink, nous sommes le partenaire IT des TPE et PME qui, comme vous, veulent se concentrer sur leur croissance en toute sérénité. Nous ne vendons pas de la peur, nous construisons des forteresses adaptées à votre taille et à votre budget.
Arrêtez de parier sur la chance. Contactez-nous dès aujourd’hui pour un diagnostic de sécurité simple et gratuit. Découvrons ensemble comment protéger ce que vous avez mis tant de temps et d’énergie à construire.